

在过去的两个月里,我分别写了关于Vercel漏洞和Composio漏洞的文章。两者都提供了可以自己学习的课程。但把它们一起读,我一直回到同样的观察:这些不是孤立的事件。它们是相同的攻击,运行两次,针对不同的目标,其中电子邮件不是进入工作区的入口点。一旦你清楚地看到模式,它就会改变你认为你需要捍卫的东西。
这也提出了一个我一直坐着的不舒服的问题。我描述的模式,即OAuth授权用于访问帐户,从电子邮件和驱动器中读取敏感数据,并使用该访问权限通过工作区,这不仅描述了攻击者的所作所为。它越来越多地描述了人工智能代理每天的设计。
在开始讨论之前,让我们花点时间绘制一下工作区攻击链。
旧的心理模型:电子邮件是危险所在
在过去十年的大部分时间里,工作区安全的主导心理模型如下:电子邮件是危险的渠道,而谷歌工作区中的其他一切都相对安全。
当攻击者主要试图通过网络钓鱼窃取凭据时,该模型是有意义的。它不再有效了,因为攻击者已经学会了通过工作区进行链式,而不仅仅是通过收件箱进入。
大多数安全团队熟悉的模型看起来像这样:
- 电子邮件是切入点:恶意电子邮件(网络钓鱼链接、武器化附件、令人信服的借口、旨在误导人工智能代理的提示)是大多数攻击的开始方式。
- 凭证被盗:攻击导致有效凭证被盗,并发生帐户接管。
- 在Gmail和Drive中访问敏感数据:一旦接管,攻击者就会轻松跳转到Google Workspace内连接的应用程序。
- 横向枢轴:收件箱中的攻击者可以重置密码,并通过魔术链接进入其他应用程序。
- 建立持久性:攻击者可以在帐户中不被发现几天、几周或几个月,悄悄地跨系统过滤数据。
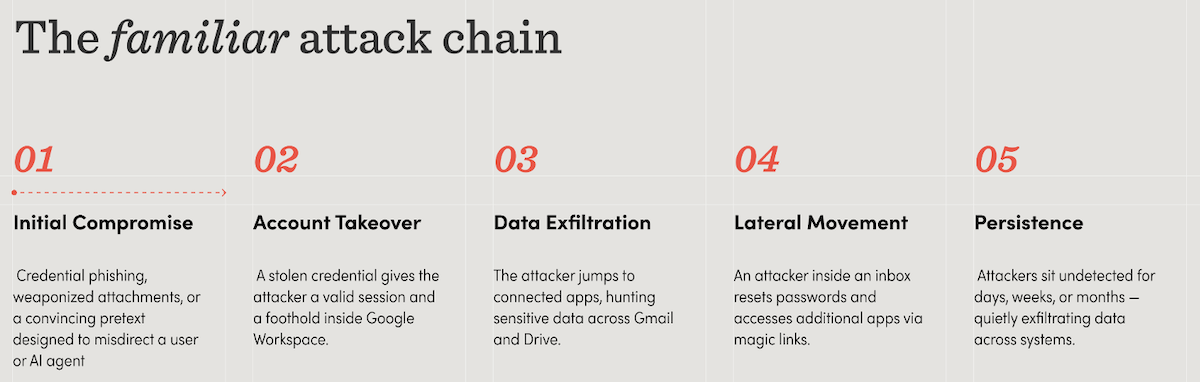
综上所述,这是被广泛认为是账户接管(ATO)的噩梦场景。工作区攻击链从通过电子邮件的身份泄露开始,并从那里扩展。
不断发展的攻击链:OAuth是切入点
工作区攻击链攻击的元素没有改变,但攻击展开的顺序已经演变。我现在看到的序列在Vercel、Composio和我们正在跟踪的越来越多的事件中播放,根本不是从电子邮件开始的。相反,脚本被翻转,OAuth令牌成为电子邮件的入口,而不是相反。
这些攻击是这样的:
- OAuth是切入点:这些攻击始于通过被盗的OAuth令牌建立持久性。这些令牌在密码重置后仍然存在,不会过期,并且很难观察到。它们对用户来说是看不见的,对不监控应用程序行为的安全团队来说基本上看不见。更可怕的是,被盗的代币是供应链攻击。供应商被入侵,结果是访问您的环境。
- 敏感数据被访问:使用被盗的令牌,攻击者能够进入存储在Gmail和Drive中的数据。
- 电子邮件帐户被接管:ATO最初使用OAuth而不是电子邮件执行。访问电子邮件将被入侵的收件箱转化为更广泛的事件。
- 横向枢轴:使用存储在驱动器中的凭据和密码重置或通过电子邮件的魔术链接的组合,攻击者可以在连接的系统之间横向移动。
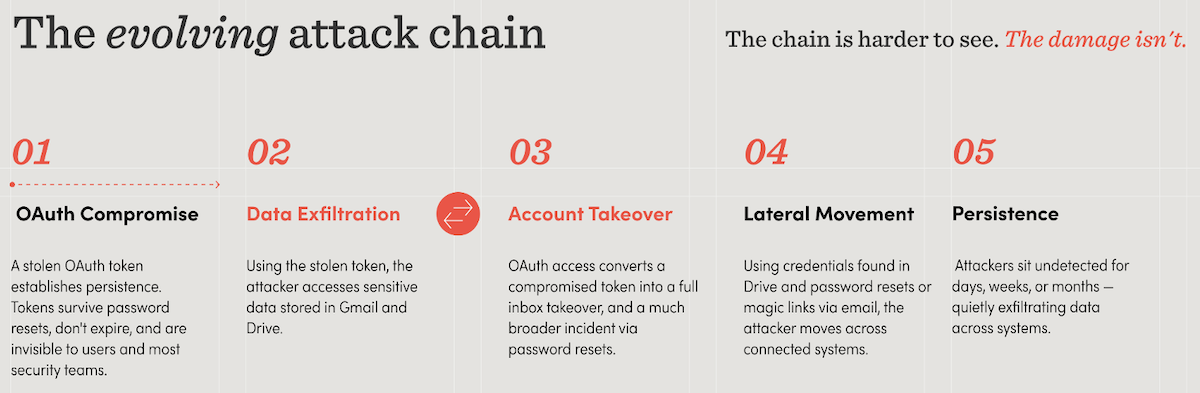
我们可以预期,工作区攻击链的构建块将保持一致,但攻击者——配备人工智能工具来嗅探漏洞并扩大他们的努力——将继续找到重新组合它们的方法。这些以OAuth为中心的攻击只是这种演变的一个例子。
同样的链条,不同的演员
现在让我们改变我们的思维,同时将我刚才描述的那些四步序列保留在我们的脑海中。
您的员工现在正在将人工智能代理连接到谷歌工作区。这些代理人是授权的。他们正在使用合法的OAuth授权。他们正在阅读电子邮件,搜索驱动器,代表真实用户操作以做真实工作。在大多数组织中,这种情况发生的速度比安全团队能够跟踪的要快。
当人工智能代理出人意料地行为时——因为它的指令模棱两可,因为它遵循了开发人员没有预料的推理链,因为它通过在环境中遇到的内容得到了提示——它可以和攻击者走同样的道路:
- 它访问了它没有明确打算访问的收件箱或驱动器文件夹,因为它的范围比任务要求的要广。
- 它读取敏感内容,如电子邮件线程中的凭据或共享驱动器中的机密文档,并利用这些信息。
- 它采取该访问的下游行动:发送消息、点击链接、向其他服务提出请求。
- 它横向移动应用程序,敏感信息最终被渗透到第三方。
没有恶意行为者。没有受损的凭证。只是一个代理在一个没有控制权的环境中做其操作员无意的事情。
为什么这对你对防御的看法很重要
大多数关于人工智能代理安全性的对话都是围绕防止即时注入、红色团队代理行为或审查您的员工正在连接的应用程序。这些是真正的问题,值得解决。
但我描述的威胁并不是关于特工被武器化。这是关于一个代理人在一个没有考虑到这种行为者设计的环境中,完全按照它所构建的运作方式运作。在被过度许可的环境中行事的人类操作员通常会知道如何利用常识和对公司规范和政策的理解来驾驭这种情况。授予AI代理的OAuth令牌具有与授予人员的令牌相同的访问权限,但代理在采取行动之前不会理解它被过度许可。为了执行任务,它只会做它需要做的事情。
这里重要的控制不是对代理的控制。它们是对代理操作环境的控制。
如果您知道敏感数据在电子邮件和驱动器中存储在哪里,您可以在代理(或攻击者)到达之前强制执行限制访问该数据的策略。如果您正在调查OAuth授予,您可以了解并限制攻击者或出格代理的窺探。如果您可以编辑密码重置链接,并在敏感收件箱内容可读之前要求进行逐步验证,那么尝试访问该内容的实体是攻击者还是超出其预期范围的代理并不重要。
抵御现代攻击链的相同覆盖范围也抵御了现代代理风险。他们是同样的问题,戴着不同的帽子。
整个链条的防御是什么样子的
我认为答案不是在这个链条的每个阶段添加更多的点解决方案。我认为答案是将链理解为链的覆盖范围,可以看到电子邮件、OAuth、驱动器和帐户行为正在发生的事情,并在第三步或第四步出现问题之前将这些点连接起来。
这就是我们在Material建立的东西。以下是我们的覆盖范围如何映射到每个步骤:
阻止初始电子邮件有效负载。我们的电子邮件安全旨在捕捉原生控件错过的内容:复杂的网络钓鱼、绕过基于声誉的过滤器的有效负载、攻击者中间技术。在最常见的攻击方法开始之前阻止它仍然是恶意威胁的最高杠杆干预。
检测可疑的OAuth行为。材料不仅仅是对存在哪些应用程序以及它们所持有的范围进行分类。该平台观察应用程序的实际工作:它们读取的内容,何时读取,以及这种行为如何随着时间的推移而变化。无论是攻击者还是在预期参数之外操作的人工智能代理正在使用OAuth令牌,活动层的异常行为都会带来危险。
检测和保护其他敏感数据。你不能保护你看不到的东西,你也不能围绕你不知道存在的访问来设计政策。材料的文件安全性使团队能够了解敏感数据在电子邮件和Drive中的位置:哪些共享驱动器具有广泛的访问权限,哪些电子邮件线程包含凭据或PII,哪些驱动器文件夹暴露在预期受众之外。这是对任何行为者(人类或自动行为者)强制执行最低权限访问的基础。
通过密码重置阻止横向移动。材料可以编辑敏感的消息内容,包括密码重设链接,并且需要进行逐步验证,然后才能访问该内容。如果重置链接没有明文版本,具有收件箱访问权限的攻击者不能将其用作枢轴点。到达收件箱的人工智能代理在寻找可以采取行动的东西时遇到了同样的限制。
模式会重复
韦尔塞尔。作曲。我预计这个列表会继续增长,我预计它的下一个条目并不总是整齐地符合“外部攻击者”的类别。其中一些将涉及人工智能代理做一些意想不到的事情。有些将涉及过度许可的集成,这些集成会到达他们本不应该看到的数据。即使周围的故事并不熟悉,这个机制也会看起来很熟悉。
正确的反应不是对人工智能代理感到震惊或减缓采用速度。代理是真正有用的,他们的生产力案例是真实的。正确的回应是认识到,那些代理在需要控制中操作的工作空间适合一个OAuth身份验证软件(无论是否授权)是您环境中的一流行为者的世界。
参考链接地址:https://www.helpnetsecurity.com/2026/09/16/material-google-workspace-attack-chains/