

作者:卜宋博(Blue Dog)
EarlyAttestationBleed 研究在采用 IETF 早期证明草案的生产级机密计算系统中,发现三项 CVSS 评分不低于 9.0 的严重级漏洞。涉及的系统包括获奖安全技术提供商 Edgeless Systems 的 Contrast,以及被宣称为机密计算联盟最佳解决方案的 Ultraviolet Cocos AI。
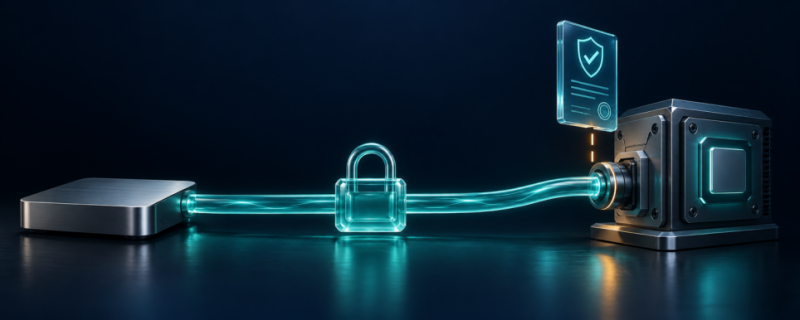
概念示意图:加密连接本身即使完好,仍须确认所接受的证明证据与预期的连接和运行环境相对应。
加密连接即使成功建立,应用程序仍可能接受错误的证明证据,随后向对端提供数据。EarlyAttestationBleed 研究揭示了采用 IETF 早期证明草案的机密计算系统中存在的这一风险。研究由德国德累斯顿工业大学研究人员 Muhammad Usama Sardar 和美国斯蒂文斯理工学院研究的 Songbo Bu 开展,遵循研究伦理与负责任披露原则,旨在帮助社区发现并降低安全风险。
研究涉及两个先进的生产系统。其中,Edgeless Systems 在德国《经济周刊》(WirtschaftsWoche)知名的 2026 年“最佳技术奖”(Best of Technology Awards)评选中,获得网络安全类别第二名。Ultraviolet Cocos AI 则曾在 Linux 基金会旗下的机密计算联盟中,被宣称为支持远程证明的最安全 TLS 系统。
研究人员在 Cocos AI 中发现了两项严重的早期证明验证漏洞,分别获得 CVE-2026-92701 和 CVE-2026-92702 编号,CVSS v3.1 评分均为 9.1,属于严重级(Critical)。第三项漏洞位于 Edgeless Systems Contrast,同样被归类为严重级(CVSS 9.0–10.0),且已提交该漏洞的 CVE 编号申请。
其中,CVE 编号用于统一标识公开披露的漏洞;CVSS 用于评估漏洞严重性,满分为 10 分。按照该评分体系 3.1 版的分级标准,9.0 至 10.0 分对应严重级(Critical)。
在云端处理敏感数据时,用户需要确认:加密连接通向的是否是预期的受保护环境,其中运行的是否是经过授权的软件。这正是研究关注的核心问题。加密保护数据的传输过程,机密计算则进一步保护正在处理中的数据。但在向远端提供数据之前,软件仍须核查数据究竟会被发送到哪里。
远程证明帮助用户判断远端环境是否值得信任:远端提供反映自身运行状态的数字证据,验证方依据策略进行核验,再由依赖该结果的一方决定是否信任远端。这一基本流程见 IETF 远程证明架构。
TLS 握手是建立加密连接时的初始交互。早期证明把关于远端计算环境的数字证据也放入这一过程,处理和核验证据的复杂性随之进入握手。研究表明,缺少必要检查,可能导致软件信任与当前连接不匹配的证据,或允许运行未经适当授权的工作负载。研究人员结合安全协议的形式化分析、代码审查和针对性测试,调查了这些问题。相关检查一旦出现缺口,模型、密钥和业务数据就可能面临巨大风险。
第一项漏洞出现在 Cocos 对 Intel TDX 证明证据的验证过程中。核验当前连接所需的预期值,未能传递到软件中负责检查该值的部分。在使用已保存证据样本开展的本地测试中,不匹配或被重复使用的证据仍被接受,应用程序在握手完成后放行了测试数据。
第二项漏洞涉及 Cocos 对 AMD SEV-SNP 证明证据的验证。当调用方没有提供预期值,或传入空值时,软件可能跳过一项比较检查。依赖这一检查结果的系统,随后可能对证据是否可信作出错误判断。当调用方提供非空预期值时,不匹配的情况则会被拒绝。
Edgeless Systems Contrast 的漏洞涉及软件的运行授权。受影响的策略可能允许替换后的软件镜像运行,却不核验用于识别该镜像的摘要值。利用这一漏洞,需要能够访问内部管理接口,并满足其他策略规则。这项发现表明,保护计算环境的同时,也必须确保只有经过授权的工作负载才能运行。
研究人员提出的缓解措施已得到应用,但早期证明带来的整体复杂性仍然存在。研究提供了具体证据,说明这种复杂性如何被利用,导致服务器硬件层面的信息泄露。研究还表明,早期证明无法完整呈现证明者(Attester,即提供证明的一方)的安全状况。
在握手期间生成和验证证明签名,还可能触发超时,影响服务可用性,从而给标准握手带来安全问题。为此,研究建议采用早期证明草案 draft-fossati-seat-early-attestation 的用户转向 draft-fossati-seat-expat。后者基于 RFC 9261 定义的标准导出认证器(Exported Authenticators),避免在握手过程中引入不必要的复杂性。Ultraviolet Cocos AI 已转向标准证明机制,而 Edgeless Systems 仍受制于早期证明。
CVE 编号:CVE-2026-92701、CVE-2026-92702
研究预印本:EarlyAttestationBleed:机密计算中三项 CVSS 评分不低于 9.0 的严重级漏洞
公开安全公告:Cocos Intel TDX 公告 · Cocos AMD SEV-SNP 公告 · Contrast 镜像授权公告