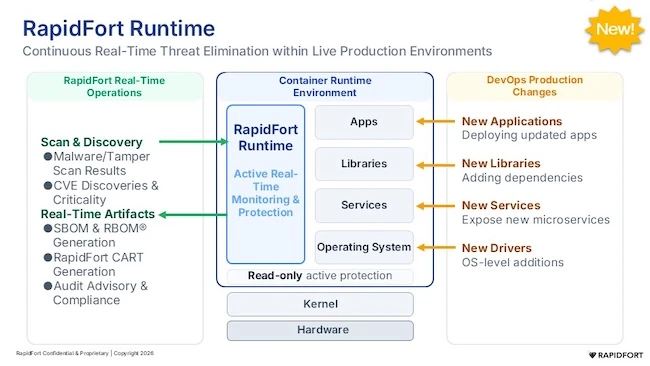


Tuskira的AI代理网关是一个开源解决方案,它位于AI代理和他们所说的一切之间:将它们连接到GitHub和Jira等服务的MCP工具服务器,以及他们发送提示的模型提供商。网关在没有Tuskira帐户的情况下在您自己的环境中运行。
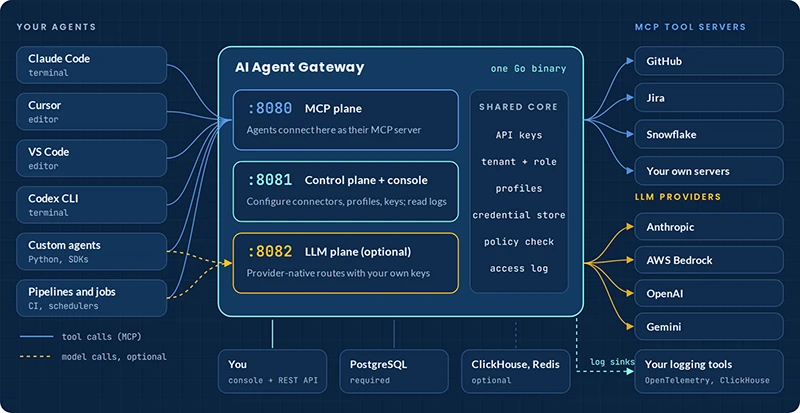
完整图片(来源:Tuskira)
运行Claude Code、Cursor和自制票证机器人的团队通常在每台笔记本电脑和CI运行器上将模型密钥和MCP凭据复制到每个代理的配置中。任何掌握这些文件之一的人都会获得其中的凭据,在Tuskira的帐户中,当代理采取行动时,没有任何东西会检查代理的权限。
通话中发生了什么
代理将网关注册为其MCP服务器,并在每个请求中发送网关密钥和配置文件名称。网关检查与租户和角色绑定的密钥,然后检查该配置文件是否可以使用请求的工具。被拒绝的呼叫返回错误,并降落在日志中,但未到达后端。允许的调用从加密存储中提取真实凭据,并在退出时附加,因此代理永远不会持有GitHub令牌。
除了修剪每个代理看到的工具列表外,网关在通话时运行该检查。一位经纪人说服他调用一个从未展示过的工具,但仍然被拒绝。模型流量可以通过更改SDK的基础URL来通过同一网关。它直接或通过AWS Bedrock覆盖Anthropic,以及OpenAI和Gemini,并记录令牌和每次通话的估计成本。
两个要检查的默认值
配置文件只有在您绑定它们时才会绑定。没有附加配置文件的密钥允许呼叫者在请求标题中命名自己的配置文件,因此泄露的未绑定密钥可以请求它想要的任何配置文件。将每个密钥绑定到其配置文件中,泄漏的CI密钥只能到达该配置文件允许的内容。Tuskira的示例CI配置文件允许一个工具。
演示堆栈还存储LLM请求和响应主体,每个上限为1 MiB,以便控制台可以显示它们。这些主体包含您的代理发送的任何提示和代码,一个设置会关闭存储。发货的Docker Compose文件允许出站连接到主机和用于本地测试的回环范围,Tuskira的指令是删除任何共享的任何东西。除了这些例外情况外,网关默认拒绝连接到私有地址和回环地址,并始终阻止云元数据地址。
下载人工智能代理网关
网关在macOS和Linux上运行,Windows通过WSL2未经测试。存储库提供工作示例,包括Claude Code、Cursor、VS Code、Codex CLI、Python代理和Kubernetes。
AI Agent Gateway在GitHub上免费提供。
参考链接地址:https://www.helpnetsecurity.com/2026/10/07/open-source-ai-agent-gateway/