

《欧盟网络复原力法》(CRA)于2024年12月10日正式生效,是一项法规(欧盟2024/2847),规定了欧盟市场销售的所有具有数字元素的产品的强制性网络安全要求。报告义务将于2026年9月11日开始,2027年12月11日全面执行。CRA为使用容器和Kubernetes的团队带来了关于云原生应用程序在整个生命周期中如何构建、分发和维护的新要求。
云原生环境中的CRA范围
CRA涵盖所有容器图像、Kubernetes操作员和Helm图表,并提供欧盟客户提供商业支持,无论分发组织位于何处。该法规将其范围定义为欧盟市场上可用的“具有数字元素的产品”,其中包括大部分云原生堆栈。
CRA范围项目包括公开分发的容器图像、商业Kubernetes运算符、具有商业支持的Helm图表以及具有商业支持的开源。开源项目也可能受到影响,特别是那些有商业支持或支持合同的项目。作为法规的一部分,整个云原生供应链都需要合规链。
集装箱团队的重要CRA要求
CRA引入了直接影响团队如何构建和运营容器基础设施的要求。这些类别包括:
设计和默认安全——强化基础映像、最小攻击面和作为监管要求的安全默认。
漏洞管理——SBOM数据、持续监控和24小时ENISA报告。
长期安全(5年以上)-持续的安全更新、重建管道和产品生命周期的向后兼容补丁。
该法案要求在产品上市之前,通过删除不必要的组件来强化基础图像并应用安全配置。该法规编纂了云原生社区中许多人长期以来一直倡导的内容——最小攻击表面和安全默认现在已成为监管要求,而不是建议。
根据CRA,组织必须维护软件物料清单(SBOM)数据,持续监控漏洞,并在规定的时间内进行补救。根据第14条,积极利用的漏洞需要在意识到后24小时内向欧盟网络安全局(保留该机构以前名称欧洲网络和信息安全局-ENISA的首字母缩写)发出预警通知,然后在72小时内发出全面通知。这表明,组织的检测和事件响应流程需要跨集群大规模运行。
根据CRA第13条,产品需要自上市之日起至少五年内进行安全更新,如果该期限较短,则在整个预期产品生命周期内进行安全更新。对于容器团队来说,这意味着跟踪在客户环境中部署的容器版本,维护旧映像的重建管道,并确保向后兼容性——同时解决发布多年后发现的安全问题。
CRA和Kubernetes部署
Kubernetes环境受到CRA的影响,因为许多生产部署涉及来自不同来源的大量容器图像,每个图像都有不同的安全实践和更新机制。这包括应用程序、容器、侧车、监控代理和操作员。
此外,在部署第三方控制器或操作员时,团队继承了潜在的CRA义务。该法规的供应链要求规定,了解依赖项的安全态势和更新机制非常重要。
为遵守CRA做准备
建议团队通过采用符合CRA要求的云原生计算基础(CNCF)生态系统中的做法,为CRA合规性做准备。以下四个领域提供了一个实用的起点:
最小容器——从没有继承漏洞的安全基础映像开始,然后通过删除不必要的软件和减少整体攻击面来强化应用程序。
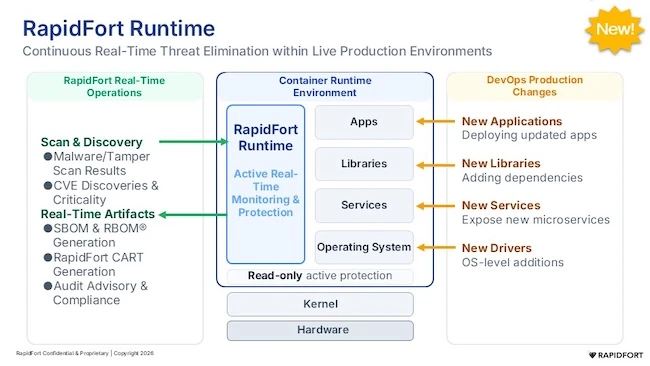
软件物料清单辅以运行时物料清单——超越静态库存。将自动化SBOM和RBOM生成集成到CI/CD管道中将有助于区分已安装的组件和运行时实际执行的组件。
图像分发策略——审查安全更新如何到达用户,部署的版本和位置,以及注册表如何在不同环境中执行策略。
供应链可见性 – 确定谁维护您依赖的图像,他们的安全更新频率如何,以及关键依赖是否可能需要替代策略。
CRA和云原生安全的未来
CRA代表了监管转向将软件安全作为基本产品要求而不是最佳实践的优先次序。对于云原生生态系统来说,这为大规模操作安全实践带来了挑战,但也验证了社区围绕最小容器、供应链安全和自动漏洞管理开发的成熟方法。
向欧盟市场分销集装箱产品的组织有时间适应,但合规所需的架构和运营模式通常需要时间才能有效实施。现在开始关于容器安全态势、SBOM生成和漏洞响应流程的规划,有助于团队在构建和发展云原生平台时做出明智的决策。
https://www.helpnetsecurity.com/2026/09/30/rapidfort-cra-container-compliance/