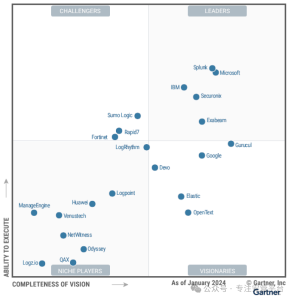


Gartner最近发布了评估安全工具的新类别:综合安全运营中心(ISOC)。尽管SIEM无处可去,但快速演变的威胁格局正在迫使行业逻辑发生变化,这反映在这个新类别的出现上。
多年来,SIEM作为一个包罗万象的类别一直占主导地位。但SIEM不再足以收集数据、支持调查和管理事件;相反,SIEM已经分离为不同的架构层。SIEM平台仍然是收集、规范化、搜索和分析事件数据的记录安全系统,现在与集成安全运营中心(ISOC)解决方案不同。ISOC的任务是统一安全域和安全/可观察性数据管道的检测、调查、案例管理和响应。
随着人工智能增强攻击者的能力,以及更多的威胁格局的出现,这种分层变得至关重要。数据管理、分析和运营响应现在是独立的问题,因此需要单独的解决方案。这就是ISOC找到空间的地方:降低成本、延迟和运营摩擦。
将ISOC确定为新类别的目标,而是调整和评估供应商将经典SIEM逻辑与扩展的威胁检测调查和响应(TDIR)能力相结合的能力。对于优先考虑效率和简化工作流程的精简团队来说,降低复杂性尤为关键,ISOC的目标是减少将各种不同的安全工具合并在一起以设计完全可见性所带来的摩擦。
简而言之,ISOC解决了当今每个安全团队面临的痛点。单个供应商简化了提供灵活、适应性强、全面和透明的安全解决方案的生产,而不是兼顾不同供应商提供的一系列不连贯的工具。这为企业提供了效率和灵活性,以降低成本,减少部署时间,并缓解日益增长的SIEM复杂性。
正如Gartner所写的那样,ISOC的共同特征包括原生检测和响应服务、事件案例管理以及数据摄取的扩展案例管理。ISOC应该减少安全工具之间的摩擦以及数据、上下文、决策和行动之间的延迟。在攻击者都装备了最先进的人工智能工具的时代,机器速度响应比以往任何时候都更加重要。
原生检测和响应、安全数据所有权、事件案例管理、跨域相关性、自动化和代理响应以及开放摄取和响应结构方面的延迟挑战正在成为企业无法忽视的问题。
检测和响应必须在相同的底层安全数据上运行,而不是通过松散连接的点产品。本机控件减少了信号、相关性、调查和操作之间的延迟。ISOC从对数据层的控制开始:摄取、归一化、丰富、保留,并使遥测可用于检测和人工智能推理。如果平台不控制数据模型,每个下游分析或代理都在通过集成边界工作。
警报、实体、证据、时间表和分析师行动被组装成一个持久事件对象。案例成为调查和响应的运营单位,而不是个人警报。端点、网络、身份、云、应用程序和第三方遥测必须与通用模式和上下文模型相关联。这就是让弱个人信号成为高可信度攻击故事的原因。
自动化应该直接针对标准化的数据和事件上下文进行操作,使人工智能代理和游戏手册能够调查、丰富、推荐和执行操作,而无需反复重建上下文。ISOC必须广泛地连接到现有的安全基础设施,同时尽量减少翻译和API摩擦。
目标是一个通用的数据和控制平面,其中第三方工具贡献信号并成为响应表面。
展望未来
随着SIEM市场的增长,市场份额将被划分,包括ISOC供应商,这些供应商将扩大其产品范围,包括身份、云/Saas管理和电子邮件安全。
市场只是反映了安全团队多年来一直感受到的动态,威胁代理采用人工智能使这种动态成倍地恶化。简单地聚集更多工具既不是战略性的,也不是有效的。单一供应商方法是在有效性和简单性之间取得正确平衡的关键。找到合适的工具组合现在意味着找到合适的供应商。
市场证实了Stellar Cyber的假设:现代运营需要集成、统一的能力。从设置开放集成标准到整合人工智能原生功能,ISOC环境旨在简化操作,而不影响覆盖范围或可见性。
预测碎片化安全堆栈的局限性,导致原生统一的运营平台。通过高上下文模式技术对任何来源的原始数据进行归一化,现代ISOC解决方案提供了市场上现在预期的精确、整合的开箱即用结果。
以别人的警报开始的AI SOC已经太晚了。
Stellar Cyber收集和规范化遥测,检测可疑活动,关联证据,构建案例,调查事件,分类调查结果,并从相同的安全架构中驱动响应。这让人们和人工智能可以访问警报背后的证据——而不仅仅是警报本身。
参考原文链接:https://www.helpnetsecurity.com/2026/10/30/stellar-cyber-integrated-security-operations-center/